23
septembre
2026
Liste de contrôle pour vérifier votre navigateur Web avant de visiter des sites qui collectent des informations sur les visiteurs
13:36

Liste de contrôle pour vérifier votre navigateur Web avant de visiter des sites qui collectent des informations sur les visiteurs

23 septembre 2026 13:36

En visitant certains sites Web, j'ai remarqué que soit des captchas « Je ne suis pas un bot » commençaient à apparaître, soit l'ouverture du site était simplement interrompue par un message indiquant que l'accès au site était refusé sans préciser de raison.

Il existe deux manières de réagir à cette situation :

  • essayez de « faire plaisir » au site en lui donnant toutes les informations vous concernant qu’il vous demande de lui transmettre. Par exemple, ouvrez dans un autre navigateur - Chrome ou Yandex avec les cookies et JavaScript activés et sans utiliser de VPN.
  • véhiculer un minimum d'informations sur vous-même, en espérant que le site emprunte un chemin de contournement lorsqu'il n'y a aucune information sur le visiteur. Cet article concerne la deuxième méthode.

Hygiène de l’information

Il existe des sites sur lesquels des publicités ou des vidéos, y compris celles créées grâce à l'IA, s'ouvrent dynamiquement (Dynamic HTML = JavaScript + DOM+CSS). De telles vidéos peuvent irriter le visiteur en présentant des images négatives contraires aux bonnes mœurs.

Les grands sites hébergent souvent de nombreux scripts qui interceptent les mouvements de la souris et les événements de défilement à des fins d'analyse ou pour ouvrir les mêmes vidéos et publicités dynamiques.

Certaines informations sont « volées » au client : navigateur web, langue, page de référence (référent), date de la visite précédente et identifiant de la dernière session du Cookie, et un Cookie est ajouté à l'historique pour analyser l'activité de l'utilisateur. Lors d'une nouvelle visite, un ensemble de données d'information déjà modifié (technologies de recommandation) est émis.

Tous ces usages et abus inutiles des technologies Web pour espionner les utilisateurs ne sont en fait pas contrôlés, ce qui ne peut que contrarier. Mais vous pouvez éviter cela grâce à l’hygiène de l’information :

  • ne visitez pas les sites qui utilisent de telles méthodes,
  • ne donnez pas au site Web beaucoup d'informations sur vous-même et votre navigateur.

Types de fuites d'informations sur les utilisateurs

  1. Informations collectées serveur sur le visiteur. Collecté par le serveur et ne nécessite pas l'activation de JavaScript.
    référent : <?php print ($_SERVER['HTTP_REFERER']); ?>
    adresse IP du client : <?php print ($_SERVER['REMOTE_ADDR']); ?>
    agent utilisateur : <?php print ($_SERVER['HTTP_USER_AGENT']); ?>

ou une autre option

<?php
foreach($_SERVER comme $key => $value) {
echo '$_SERVER["'.$key.'"] = '.$value."
";
}
?>

De plus, toutes les requêtes adressées au serveur sont inscrites dans le journal des visites. Cette méthode légale est de moins en moins utilisée pour analyser les visites, laissant la place aux trackers – des compteurs avancés pour analyser le trafic.

  1. Informations collectées par les scripts sur client- dans un navigateur Web. Nécessite l’activation des images, de JavaScript et des cookies. C’est un « chaos » complet ici pour obtenir un maximum d’informations sur l’utilisateur, alors que « tous les moyens sont bons ». Par exemple, des dizaines de cookies sont créés (y compris des cookies intersites), des images invisibles - « balises », de nombreux scripts et trackers analytiques (dont les textes sources sont souvent créés dynamiquement, où des <script></script> sont parfois ajoutés en temps réel, « à la volée »), le cryptage des scripts, l'utilisation du presse-papiers. Dans le même temps, les sites Web n'affichent souvent qu'un avertissement concernant l'utilisation de cookies, et la mention des analyses est cachée dans le document "Politique de confidentialité".

  2. Informations collectées tout au long du trajet – les requêtes DNS sont enregistrées par le fournisseur, car elles sont transmises en clair au port 53/UDP.

  3. Depuis la pandémie de COVID-19, les supports d’informations hors ligne sous forme de codes QR sont devenus largement utilisés pour naviguer vers des sites Web. Le code QR est imprimé sur papier ou film. Bien que la plupart d’entre eux contiennent simplement des URL, certains d’entre eux sont malveillants (par exemple, ils sont censés mener à une « discussion à domicile » dans Telegram). Ce type de menace à la sécurité est appelé « trou d'air » car... les informations ne sont pas transmises sur le réseau.

Liste de contrôle

Avant de visiter des sites qui utilisent une recherche de trafic puissante, je recommande la liste de contrôle suivante :

Étiquette Titre Descriptif
BM □ Profil ou navigateur Web séparé Vous devez créer un profil distinct avec une sécurité accrue : dans Firefox -P « nom du profil » ou Navigateur Web LibreWolf
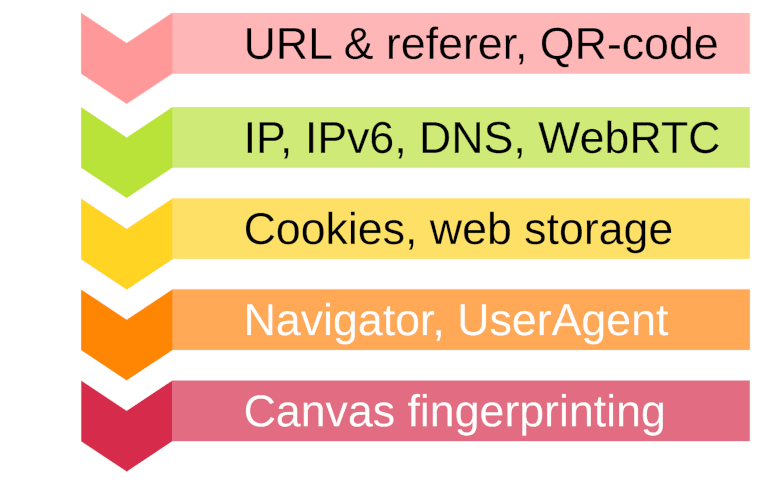
A1. □ URL Vérifiez le lien (URL) où vous allez. Le lien provient-il d'une source fiable ? Ne cliquez pas sans réfléchir sur les liens dans les messageries instantanées ou les e-mails : cela pourrait être du phishing.
A2. □ Référent Il est préférable d'ouvrir les liens dans un nouvel onglet (copier-coller) dans un navigateur sécurisé. Dans l'URL, supprimez les champs supplémentaires utm_campaign, utm_medium, utm_source, utm_content, utm_term et utm_referer.
A3. □ Code QR Si un code QR est utilisé, le texte du lien ne doit pas contenir de utm_referer ou de champs d'identification unique (longues chaînes de lettres et de chiffres). Portez une attention particulière au nom du site.
A4. □ Adresse IP Il est conseillé de se connecter à routeur domestique, afin de ne pas divulguer votre adresse IP de travail.
A A5. □ pas de fuite d'adresse IPv6 Seule l'adresse IPv4 du site doit être déterminée https://ipchiken.com ou https://ifconfig.me/.
A A6. □ pas de fuite DNS Activez DNS sur HTTPS dans FireFox -> Personnalisé -> https://dns.google/dns-query. Vérifiez sur le site https://www.dnsleaktest.com/ ou une page Web https://2ip.io/privacy/
A7. □ WebRTC désactivé Le module complémentaire WebRTC Leak Shield fonctionne. Ou dans about:config précisez media.peerconnection.enabled = false
B1. □ Cookies intersites - désactivés Dans le navigateur, désactivez-le dans FireFox - "Paramètres" - protection contre le tracking - Cookies -Bloquer les cookies intersites. Dans LibreWolf : à propos : préférences#confidentialité ->Stricte.
B B2. □ Supprimez le Cookie de ce domaine avant de vous rendre sur le site Module complémentaire FireFox Cookie Manager : menu "Gérer tous les cookies" - nom de domaine - Supprimer). Ou installez un plugin qui supprime tous les cookies après la fermeture de l'onglet -Suppression automatique des cookies. Ou supprimez les Cookies en effaçant votre historique de navigation :Ctrl+Maj+Suppr. Ou dans LibreWolf : Confidentialité et sécurité - cochez la case "Supprimez les cookies et les données du site à chaque fois que vous fermez LibreWolf" et redémarrez votre navigateur Web.
B3. □ Effacer les fichiers temporaires avant d'accéder au site Vider le cache et vider le stockage Web) pour se protéger contre les attaques liées au temps de chargement : "cette image a été mise en cache et donc chargée en 10 millisecondes".Ctrl+Maj+Suppr- Fichiers, images et pages temporaires en cache.
C1 □ USER_AGENT Dans le module complémentaire FireFox « Random User Agent/Switcher » ou un autre module complémentaire « User agent switcher and manager », entrez la valeur UserAgent la plus courante : Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, comme Gecko) Chrome/153.0.0.0 Safari/537.36
C2 □ Liste des langues du navigateur Liste des langues d'affichage des pages Web.
D1 □ Régler l'heure Le fuseau horaire du système d'exploitation doit correspondre à la langue préférée des pages Web du navigateur.
D2 □ Changez votre résolution d'affichage et taille de la fenêtre Appuyez sur Ctrl+Shift+M - sélectionnez un format de périphérique de sortie différent - rapport hauteur/largeur et résolution d'écran. Ou dans LibreWolf, activez Paramètres - Confidentialité et sécurité - Suivi -> "Résister aux empreintes digitales" et "Utiliser le cadrage de page (Letterboxing)" Voir aussi le module complémentaire pour FireFox "Bloqueur de toile".
E1 □ Activer l'origine uBlock Le module complémentaire de filtrage des publicités et des trackers FireFox rend l'analyse difficile et protège contre les vidéos pop-up et les trackers indésirables.
E2 □ Protection améliorée contre le suivi FireFox - Paramètres - Protection avancée contre le suivi -> Personnel -> définir les indicateurs et "Cookies - Bloquer tous les cookies intersites".
F □ Vérifier https://browserleaks.com,
https://2ip.ru/ru/privacy,
https://coveryourtracks.eff.org/

Liste restreinte de TL;DR

  • Connectez-vous à votre VPN domestique.
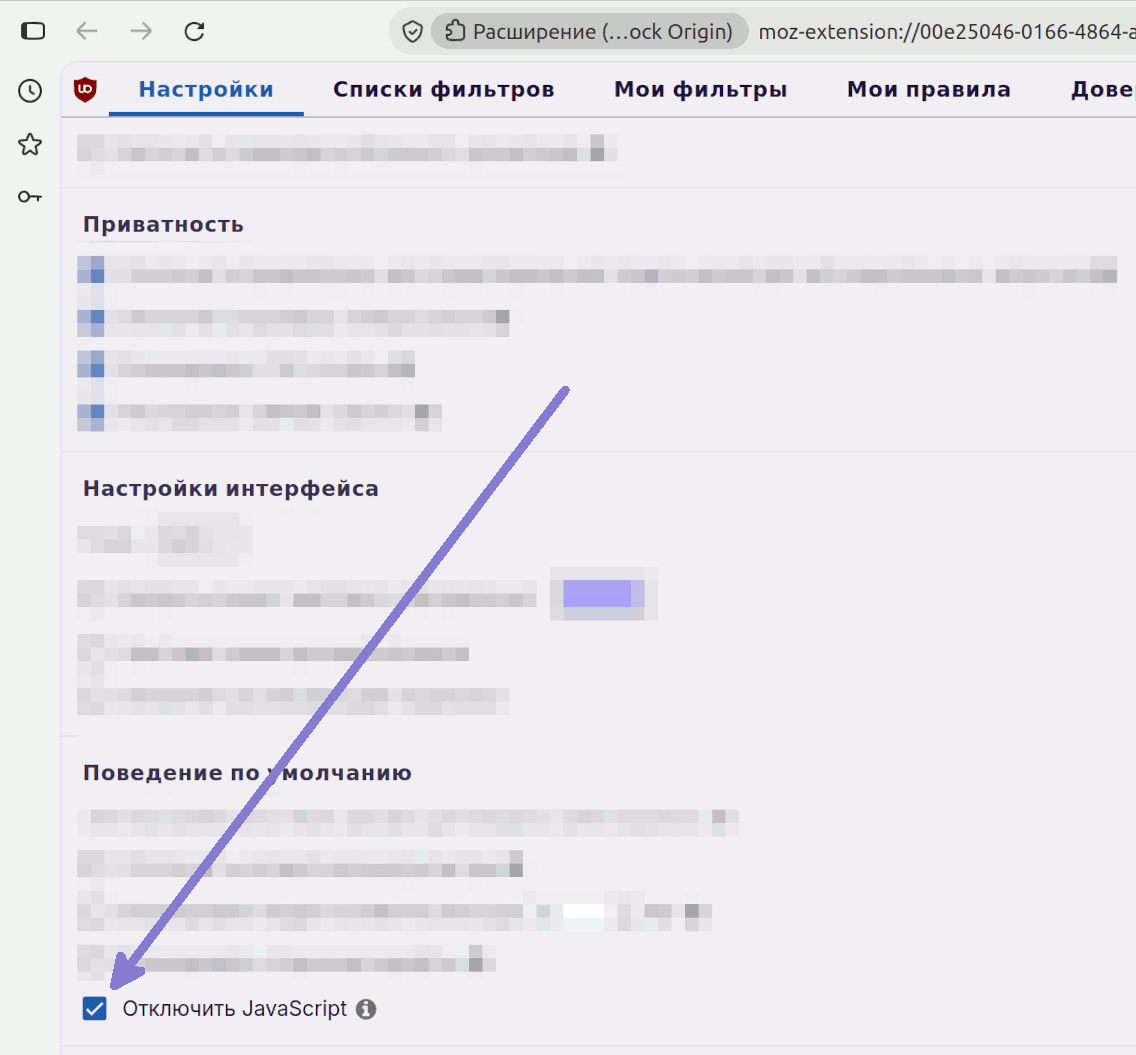
  • Utilisez LibreWolf ou un navigateur avec JavaScript désactivé (module complémentaire approprié ou dans uBlock Origin - Paramètres - Comportement par défaut - Désactiver JavaScript)
    *Ctrl+Maj+Suppr- Effacer l'historique de navigation (Cookies, fichiers temporaires)
  • Définir le fuseau horaire en fonction de la langue du navigateur Web.

Comment désactiver JavaScript par défaut dans le navigateur FireFox

[colonnes]Cliquez sur le symbole d'origine uBlock -> "Paramètres"
Module complémentaire du navigateur Firefox uBlock origin - accès au menu des paramètres
Désactivez JavaScript par défaut.
activez l'option "JavaScript est désactivé par défaut"
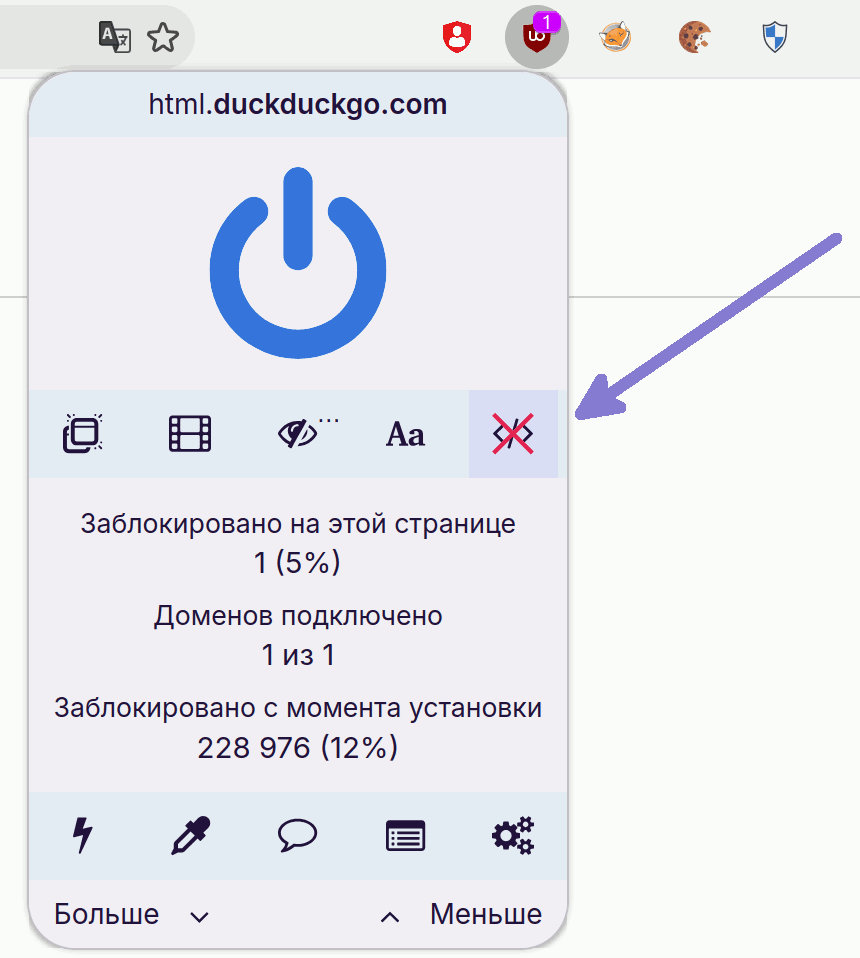
L'icône barrée </> est visible dans uBlock origin - JavaScript est désactivé.
Une icône barrée est visible sur le panneau du module complémentaire uBlock origin`</\>`- JavaScript est désactivé
Vous pouvez activer JavaScript si nécessaire et recharger la page.[/columns]

Résultat

Les systèmes de vérification à l’entrée du site sont désemparés.


Publications connexes