23
9月
2026
在访问收集访问者信息的网站之前检查网络浏览器的清单
13:36

在访问收集访问者信息的网站之前检查网络浏览器的清单

23 9月 2026 13:36

在访问某些网站时,我注意到要么开始出现验证码“我不是机器人”,要么网站的打开被简单地打断,并显示一条有关访问该网站被拒绝的消息,但没有说明原因。

应对这种情况有两种方法:

  • 尝试通过向网站提供其要求您传递的有关您自己的所有信息来“取悦”该网站。 例如,在另一个浏览器中打开 - Chrome 或 Yandex,启用 Cookie 和 JavaScript,并且不使用 VPN。
  • 传达最少的有关您自己的信息,希望网站在没有有关访问者的信息时绕过。 本文介绍的是第二种方法。

信息卫生

有些网站上的广告或视频(包括使用 AI 创建的广告或视频)会动态打开(动态 HTML = JavaScript + DOM+CSS)。 此类视频可能会呈现违背道德的负面图像,从而激怒访问者。

通常,大型网站会托管许多脚本,这些脚本会拦截鼠标和滚动事件以进行分析或打开相同的动态视频和广告。

一些信息是从客户端“窃取”的:网络浏览器、语言、引用页面(referer)、上次访问日期和 Cookie 中的上次会话 ID,并且 Cookie 会添加到历史记录中以分析用户活动。 当再次访问时,发布一组已经改变的信息数据(推荐技术)。

所有这些不必要地使用和滥用网络技术来监视用户的行为实际上都不受控制,这不能不令人沮丧。 但您可以使用信息卫生来避免这种情况:

  • 不要访问使用此类方法的网站,
  • 不要告诉网站大量有关您自己和您的浏览器的信息。

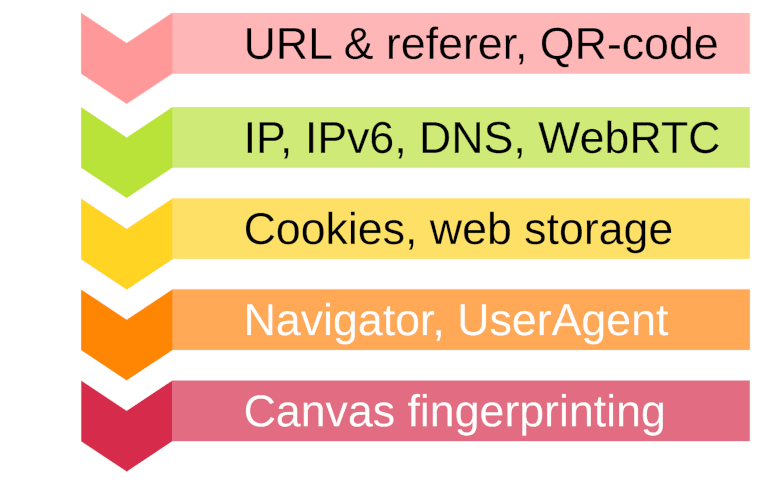
用户信息泄露的类型

  1. 收集的信息 服务器 关于访客。 由服务器收集,不需要启用 JavaScript。
    referer: <?php print ($_SERVER['HTTP_REFERER']); ?>
    客户端ip: <?php print($_SERVER['REMOTE_ADDR']); ?>
    用户代理: <?php print($_SERVER['HTTP_USER_AGENT']); ?>

或其他选择

<代码><?php
foreach($_SERVER as $key => $value) {
echo '$_SERVER["'.$key.'"] = '.$value."
";
}
?>
此外,所有对服务器的请求都会写入访问日志。 这种合法的方法用于分析访问量越来越少,让位于跟踪器 - 用于分析流量的高级计数器。

  1. 脚本收集的信息 客户- 在网络浏览器中。 需要启用图像、JavaScript 和 Cookie。 为了获取用户的最大信息,这里发生了完全的“混乱”,“所有手段都是好的”。 例如,创建了数十个 cookie(包括跨站点 cookie)、不可见图像 - “信标”、许多分析脚本和跟踪器(其源文本通常是动态创建的,其中 <script></script> 有时“即时”实时添加)、脚本加密、剪贴板的使用。 同时,网站通常只提供关于 cookie 使用的警告,而分析的提及则隐藏在_“隐私政策”_文档中。

  2. 沿着流量路径收集的信息 - DNS 请求由提供商记录,因为它们以明文形式发送到端口 53/UDP。

  3. 自 COVID-19 大流行以来,二维码形式的离线信息载体已被广泛用于导航网站。 QR 码打印在纸张或薄膜上。 尽管其中大多数仅包含 URL,但其中一些是恶意的(例如,它们据称会导致 Telegram 中的“家庭聊天”)。 这种类型的安全威胁称为“气隙”,因为……信息不是通过网络传输的。

清单

在访问使用强大流量研究的网站之前,我推荐以下清单:

标签 标题 描述
WB <大>□</大> 单独的配置文件或网络浏览器 您需要创建一个具有更高安全性的单独配置文件:在 Firefox 中 -P “配置文件名称”或 LibreWolf 网络浏览器
A1. <大>□</大> 网址 检查您要去的链接 (URL)。 该链接是否来自可靠的来源? 不要盲目点击即时​​消息或电子邮件中的链接 - 这可能是网络钓鱼。
A2. <大>□</大> 推荐人 最好在安全浏览器的新选项卡中打开链接(复制粘贴)。 在 URL 中,删除额外字段 utm_campaign、utm_medium、utm_source、utm_content、utm_term 和 utm_referer。
A3. <大>□</大> 二维码 如果使用 QR 码,链接文本不应包含 utm_referer 或唯一 id 字段(字母和数字的长字符串)。 请密切注意网站名称。
A4. <大>□</大> IP地址 建议连接到 家庭路由器,以免泄露您的工作IP地址。
A A5。 <大>□</大> 没有 IPv6 地址泄漏 仅应确定站点上的 IPv4 地址 https://ipchiken.com 或 https://ifconfig.me/。
A A6。 <大>□</大> 没有 DNS 泄漏 在 FireFox -> 自定义 -> https://dns.google/dns-query 中启用基于 HTTPS 的 DNS。 去网站查一下 https://www.dnsleaktest.com/ 或网页 https://2ip.io/privacy/
A7. <大>□</大> WebRTC 已禁用 WebRTC Leak Shield 插件可以工作。 或者在 about:config 中指定 media.peerconnection.enabled = false
B1. <大>□</大> 跨站点 cookie - 禁用 在浏览器中,在FireFox-“设置”-跟踪保护-Cookies-中禁用它 阻止跨站点 cookie。 在 LibreWolf 中:关于:首选项#隐私->严格。
B B2. <大>□</大> 访问该站点之前删除该域的 Cookie FireFox Cookie Manager 插件:菜单“管理所有 cookie”- 域名 - 删除)。 或者安装一个插件,在关闭选项卡后删除所有 cookie -Cookie 自动删除。 或者通过清除浏览历史记录来删除 Cookie: Ctrl+Shift+Del。 或者在 LibreWolf 中:隐私和安全 - 选中该框 “每次关闭 LibreWolf 时删除 cookie 和站点数据” 并重新启动您的网络浏览器。
B3. <大>□</大> 访问站点之前清除临时文件 清除缓存并清除网络存储)以防止加载时间攻击:“此图片已缓存,因此在 10 毫秒内加载”。Ctrl+Shift+Del- 临时缓存的文件、图像和页面。
C1 <大>□</大> USER_AGENT 在 FireFox“随机用户代理/切换器”插件或其他“用户代理切换器和管理器”插件中,输入最常见的 UserAgent 值:Mozilla/5.0(Windows NT 10.0;Win64;x64)AppleWebKit/537.36(KHTML,如 Gecko)Chrome/153.0.0.0 Safari/537.36
C2 <大>□</大> 浏览器语言列表 显示网页的语言列表。
D1 <大>□</大> 设定时间 操作系统的_时区_必须与浏览器网页的首选语言相匹配。
D2 <大>□</大> 更改您的显示分辨率 和窗口尺寸 按 Ctrl+Shift+M - 选择不同的输出设备格式 - 宽高比和屏幕分辨率。 或者在 LibreWolf 中,打开设置 - 隐私和安全 - 跟踪 -> “抵抗指纹识别” 和 “使用页面框架(信箱)” 另请参阅 FireFox 的附加组件 “画布拦截器”。
E1 <大>□</大> 启用 uBlock 起源 FireFox 广告和跟踪器过滤插件使分析变得困难,并防止不需要的弹出视频和跟踪器。
E2 <大>□</大> 增强的跟踪保护 FireFox - 设置 - 高级跟踪保护 -> 个人 -> 设置标志和“Cookies - 阻止所有跨站点 cookie”。
F <大>□</大> 检查 https://browserleaks.com,
https://2ip.ru/ru/privacy,
https://coveryourtracks.eff.org/

TL;DR 的简短列表

  • 连接到您的家庭 VPN。
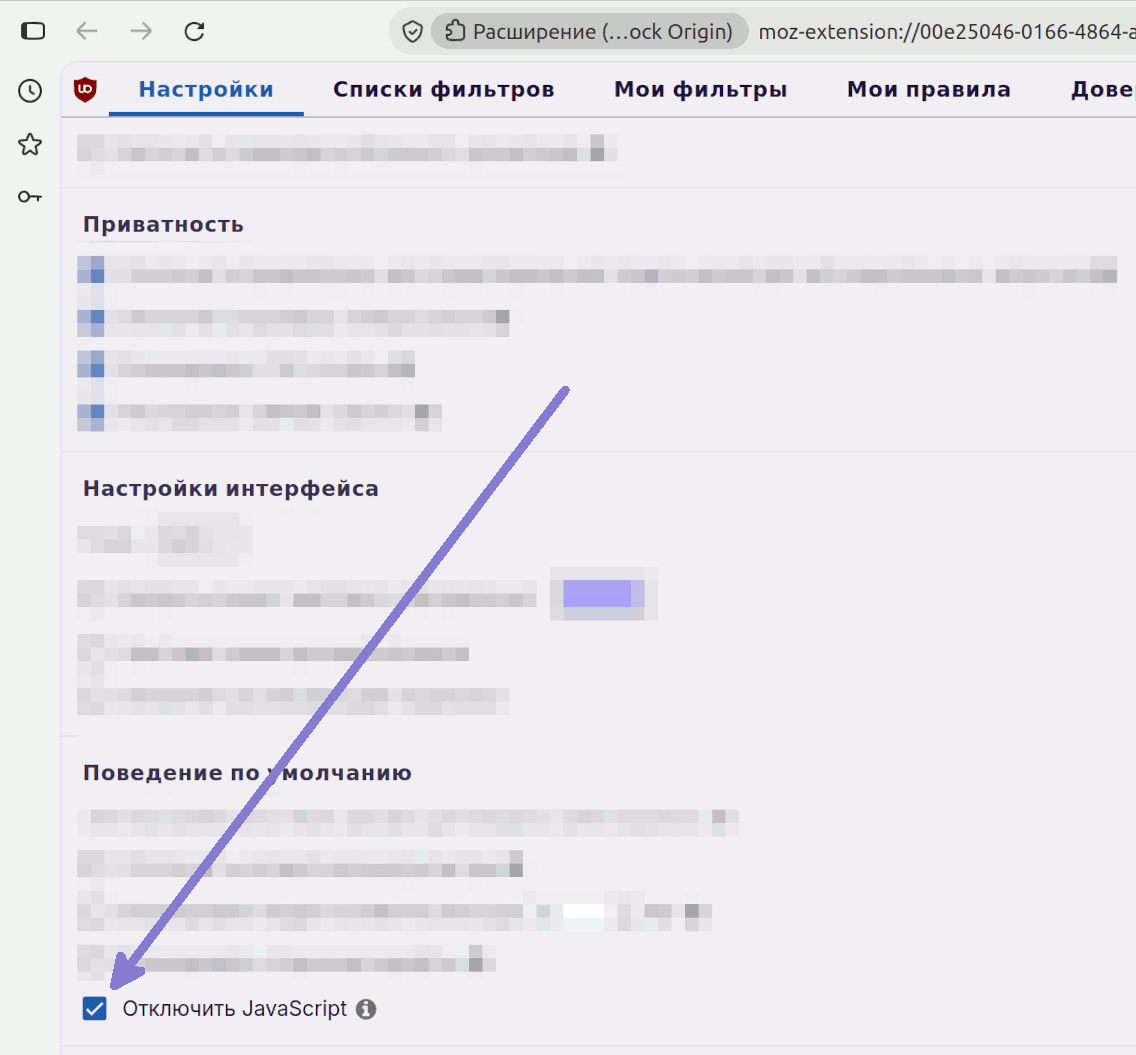
  • 使用 LibreWolf 或禁用 JavaScript 的浏览器(适当的附加组件或在 uBlock Origin - 设置 - 默认行为 - 禁用 JavaScript 中)
    *Ctrl+Shift+Del- 清除浏览历史记录(Cookie、临时文件)
  • 根据网络浏览器语言设置时区。

如何禁用 FireFox 浏览器中的默认 JavaScript

[栏目]点击uBlock原点符号->“设置”
Firefox 浏览器插件 uBlock origin - 进入设置菜单
默认情况下禁用 JavaScript。
启用选项“默认情况下禁用 JavaScript”
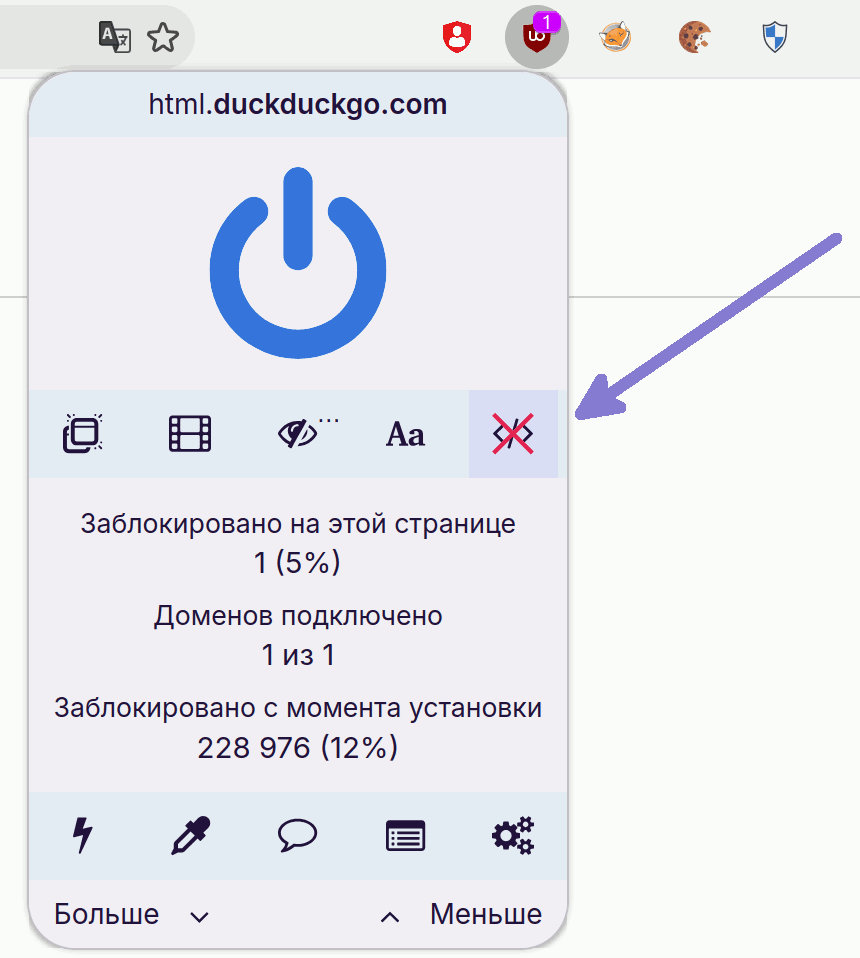
划掉的 </> 图标在 uBlock 源中可见 - JavaScript 被禁用。
uBlock origin 附加面板上有一个划掉的图标`</\>`- JavaScript 被禁用
如果需要,您可以启用 JavaScript 并重新加载页面。[/columns]

结果

现场入口处的验证系统不知所措。


相关出版物