23
сентябрь
2026
Чеклист для проверки веб-браузера перед посещением сайтов, собирающих информацию о посетителях
13:36

Чеклист для проверки веб-браузера перед посещением сайтов, собирающих информацию о посетителях

23 сентябрь 2026 13:36

При посещении некоторых веб-сайтов я заметил, что стали появляться либо капчи "я не бот", либо просто открытие сайта прерывается с сообщением о запрете доступа к сайту без указания причины.

Есть два способа реагирования на такую ситуацию:

  • попытаться "угодить" сайту, передав ему всю информацию о себе, которую он просит передать. Например, открыть в другом браузере - Chrome или Yandex со включенными Cookie, JavaScript и без использования VPN.
  • передать минимум информации о себе, в надежде что сайт пойдет по обходному пути (bypass), когда информации о посетителе нет. Данная статья про второй способ.

Информационная гигиена

Бывают сайты, на которых открываются динамическим способом (Dynamic HTML = JavaScript + DOM+CSS) реклама или видео, в том числе созданное при помощи ИИ. Такие видео могут раздражать посетителя, предлагая негативные образы, которые противоречат морали.

Часто крупные сайты размещают множество скриптов, которые перехватывают события движение мыши и прокручивания для аналитики или открытия тех же динамических видео и рекламы.

Часть информации "воруется" из клиента: веб-браузер, язык, ссылающаяся страница (referer), дата предыдущего посещения и ID прошлой сессии из Cookie, а в историю заносится Cookie для анализа активности пользователя. При повторном посещении, выдаётся уже изменённый набор данных информации (рекомендательные технологии).

Всё это излишнее использование, злоупотребление Web-технологиями для слежки за пользователями не контролируется по факту, что не может не огорчать. Но можно избегать этого используя информационную гигиену:

  • не посещать сайты, которые используют такие методы,
  • не рассказывать веб-сайту много информации о себе и своём браузере.

Виды утечек информации о пользователе

  1. Информация, собираемая сервером о посетителе. Собирается сервером и не требует включенного JavaScript.
    referer: <?php print ($_SERVER['HTTP_REFERER']); ?>
    client ip: <?php print ($_SERVER['REMOTE_ADDR']); ?>
    user agent: <?php print ($_SERVER['HTTP_USER_AGENT']); ?>

или другой вариант

<?php
foreach($_SERVER as $key => $value) {
echo '$_SERVER["'.$key.'"] = '.$value."
";
}
?>

Также все запросы к серверу пишутся в журнал посещений. Этот легальный способ применяется для анализа посещений все реже и реже, уступив место трекерам - продвинутым счётчикам для анализа посещаемости.

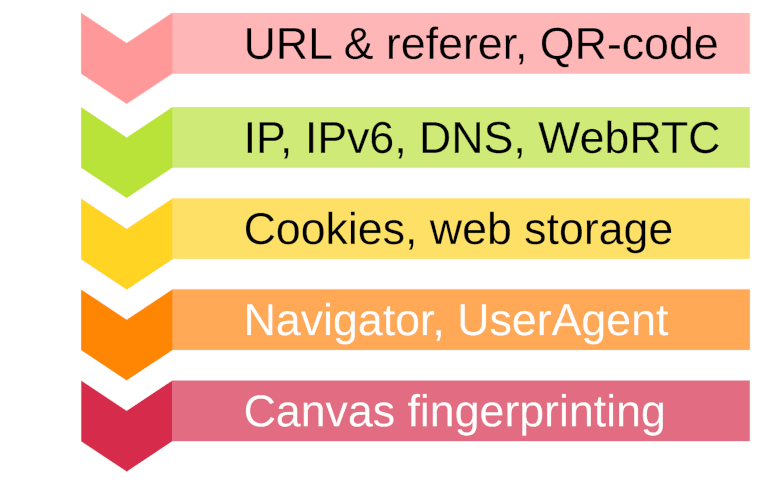
  1. Информация, собираемая скриптами на клиенте - в веб браузере. Требует включения картинок, JavaScript и Cookies. Здесь творится полный "беспредел" для получения максимума информации о пользователе, где "все средства хороши". Например, создаются десятки куки файлов (в том числе межсайтовые), невидимые изображения - "маячки", множество аналитических скрипов и трекеров (исходные тексты которых часто создаются динамически, где <script></script> иногда добавляются в реальном времени, "на лету"), шифрование скриптов, использование буфера обмена. При этом, на сайтах часто есть лишь предупреждение об использовании куки-файлов, а упоминание аналитики скрыто в документе "Политика конфиденциальности".

  2. Информация, собираемая по пути движения трафика - запросы DNS записываются у провайдера, т.к. они идут на порт 53/UDP в открытом виде.

  3. С момента пандемии COVID-19 стали широко использоваться оффлайн-носители информации в виде QR-кодов для перехода на сайты. QR код напечатан на бумаге или плёнке. Хотя большая часть просто содержит URL, часть из них вредоносные (например, ведут якобы на "домовой чат" в Telegram). Этот тип угроз безопасности называется "воздушный зазор", т.к. информация не передаётся по сети.

Список для контроля ("чеклист")

Перед посещением сайтов, которые используют мощные исследование посещаемости, рекомендую следующий список проверок:

Метка Название Описание
WB □ Отдельный профиль или веб-браузер Нужно завести отдельный профиль с повышенной безопасностью: в Firefox -P "имя профиля" или веб-браузер LibreWolf
A1. □ URL Проверьте ссылку (URL), куда вы переходите. Ссылка получена из надёжного источника? Не нужно бездумно щелкать по ссылкам в мессенджерах или в электронной почте - это может быть фишинг.
A2. □ Referer Ссылки открывать лучше в новой вкладке (копировать - вставить) в защищённом браузере. В URL удалите лишние поля utm_campaign, utm_medium, utm_source, utm_content, utm_term и utm_referer.
A3. □ QR-код Если используется QR-код, текст ссылки не должен содержать utm_referer или уникальные id-поля (длинные строки букв и цифр). Пристальное внимание обратите на имя сайта.
A4. □ IP-адрес Желательно через VPN подключиться к домашнему роутеру, чтобы не выдавать рабочий IP-адрес.
A5. □ нет утечки IPv6 адреса Должен определится только IPv4-адрес на сайте https://ipchiken.com или https://ifconfig.me/.
A6. □ нет утечки DNS Включите в FireFox DNS over HTTPS -> Custom -> https://dns.google/dns-query. Проверка на сайте https://www.dnsleaktest.com/ или веб-странице https://2ip.io/privacy/
A7. □ выключен WebRTC Дополнение WebRTC Leak Shield работает. Либо в about:config укажите media.peerconnection.enabled = false
B1. □ межсайтовые Cookie - выключены В браузере отключить в FireFox - "Настройки" - защита от отслеживания - Куки - Блокировать межсайтовые куки. В LibreWolf: about:preferences#privacy -> Строгая.
B2. □ Удаляйте Cookie данного домена перед переходом на сайт FireFox дополнение Cookie Manager: меню "Manage all cookies" - имя домена - Delete). Или установите плагин, которые удаляет все куки после закрытия вкладки - Cookie AutoDelete. Или удалите Cookie очисткой истории просмотров: Ctrl+Shift+Del. Или в LibreWolf: Приватность и защита - установите флажок "Удалять куки и данные сайтов при каждом закрытии LibreWolf" и перезагрузите веб-браузер.
B3. □ Очистите временные файлы перед переходом на сайт Очистка кеша и очистка хранилища web storage) для защиты от атаки на время загрузки: "эта картинка была кеширована и поэтому загрузилась за 10 миллисекунд". Ctrl+Shift+Del - Временные кешированные файлы, изображения и страницы.
C1 □ USER_AGENT В дополнении FireFox "Random User Agent/Switcher" или в другом дополнении "User agent switcher and manager" введите самое распространенное значение UserAgent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/153.0.0.0 Safari/537.36
C2 □ Список языков браузера Список языков для отображения веб-страниц.
D1 □ Установите время Часовой пояс операционной системы должен соответствовать предпочтительному языку веб-страниц браузера.
D2 □ Измените разрешение дисплея и размер окна Нажмите Ctrl+Shift+M - выберите другой формат устройства вывода - пропорции и разрешение экрана. Или в LibreWolf включите Настройки - Приватность и защита - Отслеживание -> "Препятствовать созданию отпечатков (ResistFingerprinting)" и "Использовать обрамление страниц (Letterboxing)" См. также дополнение для FireFox "Canvas Blocker".
E1 □ Включить uBlock origin Дополнение FireFox с фильтрацией рекламы и трекеров затрудняет работу и аналитики и защищает от нежелательных всплывающих видео и от трекеров.
E2 □ Enhanced Tracking Protection FireFox - Настройки - Расширенная защита от отслеживания -> Персональная -> поставить флаги и "Куки - Блокировать все межсайтовые куки".
F □ Проверка https://browserleaks.com,
https://2ip.ru/ru/privacy,
https://coveryourtracks.eff.org/

Сокращенный список TL;DR

  • Подключиться к домашнему VPN.
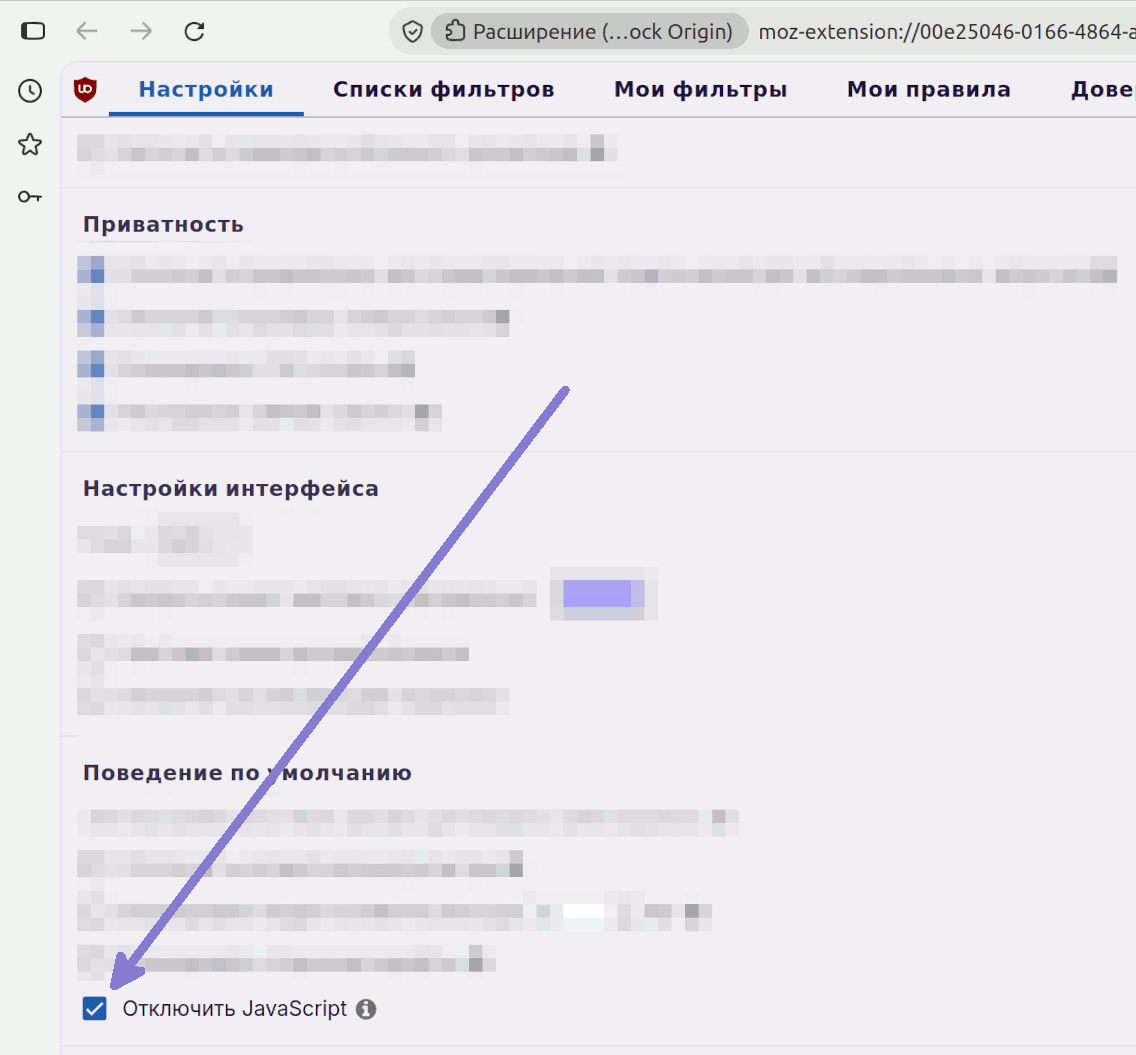
  • Использовать LibreWolf или браузер с отключенным JavaScript (соответствующим дополнением или в uBlock Origin - Настройки - Поведение по умолчанию - Disable JavaScript)
  • Ctrl+Shift+Del - Очистить историю просмотра (Cookie, временные файлы)
  • Установить часовой пояс в соответствии с языком веб-браузера.

Как отключить использование JavaScript по умолчанию в браузере FireFox

Нажмите на символ uBlock origin -> "Настройки"
Дополнение браузера Firefox uBlock origin - вход в меню настроек
Отключить JavaScript по умолчанию.
включить пункт "JavaScript отключён по умолчанию"
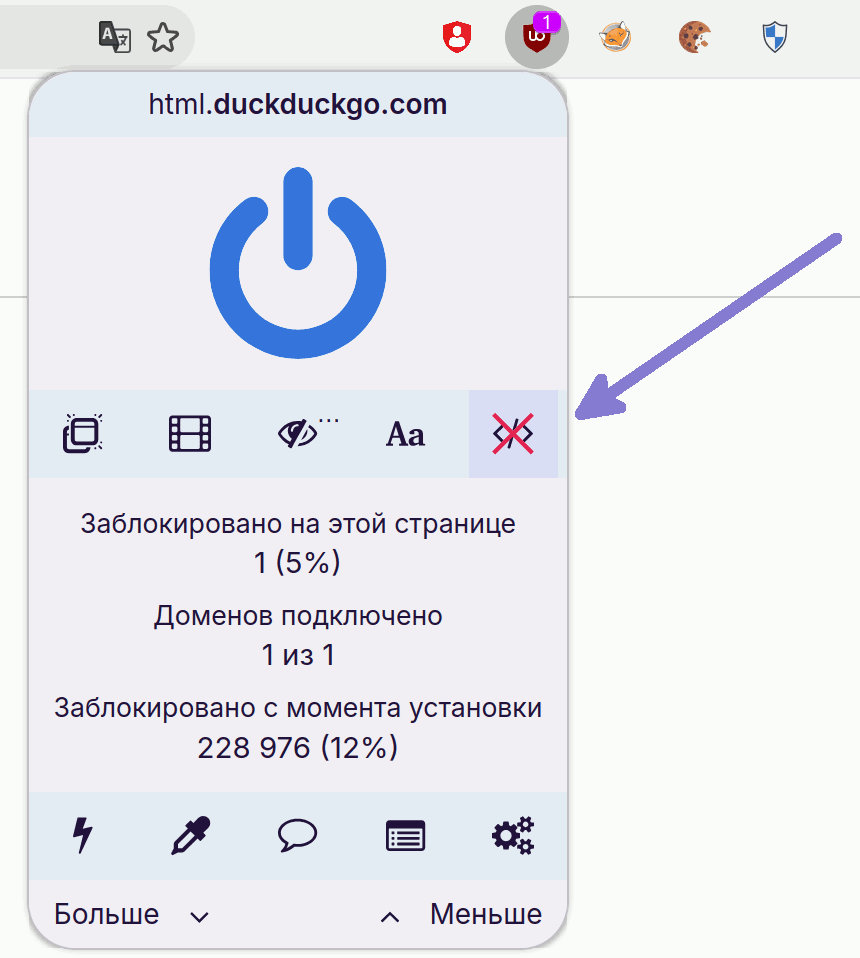
Виден в uBlock origin перечеркнутый значок </> - JavaScript отключён.
На панели дополнения uBlock origin виден перечеркнутый значок `</\>` - JavaScript отключён
JavaScript можно включить, если потребуется, и перезагрузить страницу.

Результат

Системы проверки на входе на сайт в недоумении.


Похожие публикации